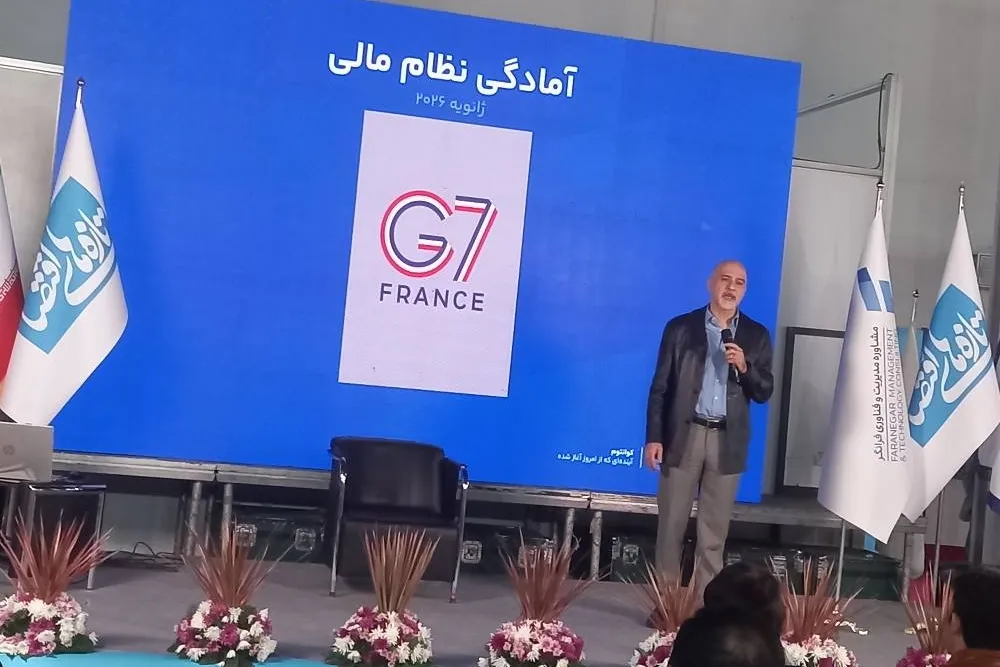
در این پنل نمازی با تشریح قابلیتهای رایانههای کوانتومی، نسبت به تأثیر این فناوری بر امنیت اطلاعات و نظام مالی هشدار داد و بر ضرورت برنامهریزی زودهنگام بانکها و نهادهای مالی تأکید کرد.
وی توضیح داد: رایانههای کوانتومی با بهرهگیری از کیوبیتها و ویژگیهایی مانند برهمنهی و درهمتنیدگی، میتوانند برخی مسائل محاسباتی را بسیار سریعتر از رایانههای کلاسیک حل کنند. این توان پردازشی در آینده ممکن است امنیت الگوریتمهای رمزنگاری رایج، از جمله RSA را با چالش مواجه کند.
نمازی با اشاره به وابستگی ارتباطات بینبانکی، احراز هویت دیجیتال، امضاهای الکترونیکی و اطلاعات محرمانه مالی به روشهای رمزنگاری گفت: نظام مالی باید از هماکنون برای مواجهه با تهدیدهای احتمالی رایانش کوانتومی آماده شود.
به گفته وی، رمزنگاری پساکوانتومی یکی از راهکارهای مقابله با این تهدید است. الگوریتمهایی مانند ML-KEM و ML-DSA برای افزایش مقاومت سازوکارهای تبادل کلید و امضای دیجیتال در برابر حملات کوانتومی طراحی شدهاند و قابلیت پیادهسازی روی زیرساختهای فعلی را دارند.
وی همچنین درباره تهدید اکنون ذخیره کن، بعداً رمزگشایی کن هشدار داد؛ روشی که در آن مهاجمان اطلاعات رمزگذاریشده را امروز ذخیره میکنند تا با پیشرفت فناوری، در آینده آنها را رمزگشایی کنند. این مسئله برای اطلاعات بانکی و مالی با دوره محرمانگی طولانی اهمیت ویژهای دارد.
مدیر خدمات گروه ملی انفورماتیک، شناسایی داراییهای رمزنگاریشده، بررسی میزان آسیبپذیری الگوریتمها و اولویتبندی سامانههای حیاتی را از نخستین اقدامات ضروری دانست.
وی همچنین بر لزوم بهروزرسانی تجهیزات شبکه بانکی، از جمله روترها و فایروالها، و فراهمکردن امکان استفاده از استانداردهای رمزنگاری پساکوانتومی تأکید کرد.
نمازی در ادامه یادآور شد: رایانش کوانتومی صرفاً تهدید نیست و میتواند در شبیهسازی سناریوهای اقتصادی، بهینهسازی سبد سرمایهگذاری، مدیریت داراییها و تحلیل بازارهای مالی نیز کاربرد داشته باشد.
وی در پایان تأکید کرد: با وجود فاصله فناوری فعلی تا ساخت رایانههای کوانتومی قدرتمند، بانکها، بورس و صنعت بیمه باید از امروز برای مدیریت ریسکهای امنیتی و بهرهگیری از فرصتهای این فناوری برنامهریزی کنند.